

 EN
 DE

Dans un environnement industriel toujours plus connecté, la sécurité des données, la disponibilité des services et la maîtrise des systèmes d’information sont devenues des enjeux majeurs.
Après plusieurs mois de travail, NEXESS a finalisé avec succès son examen SOC 2® Type 2, réalisé par l’auditeur indépendant Sensiba LLP.
Initialement lancé avec un objectif centré sur le critère Security, le projet a finalement abouti à un rapport couvrant trois Trust Services Criteria :
- Security
- Availability
- Confidentiality
Le rapport porte sur le Software as a Service System de NEXESS et couvre la période du 19 juin au 18 septembre 2026.
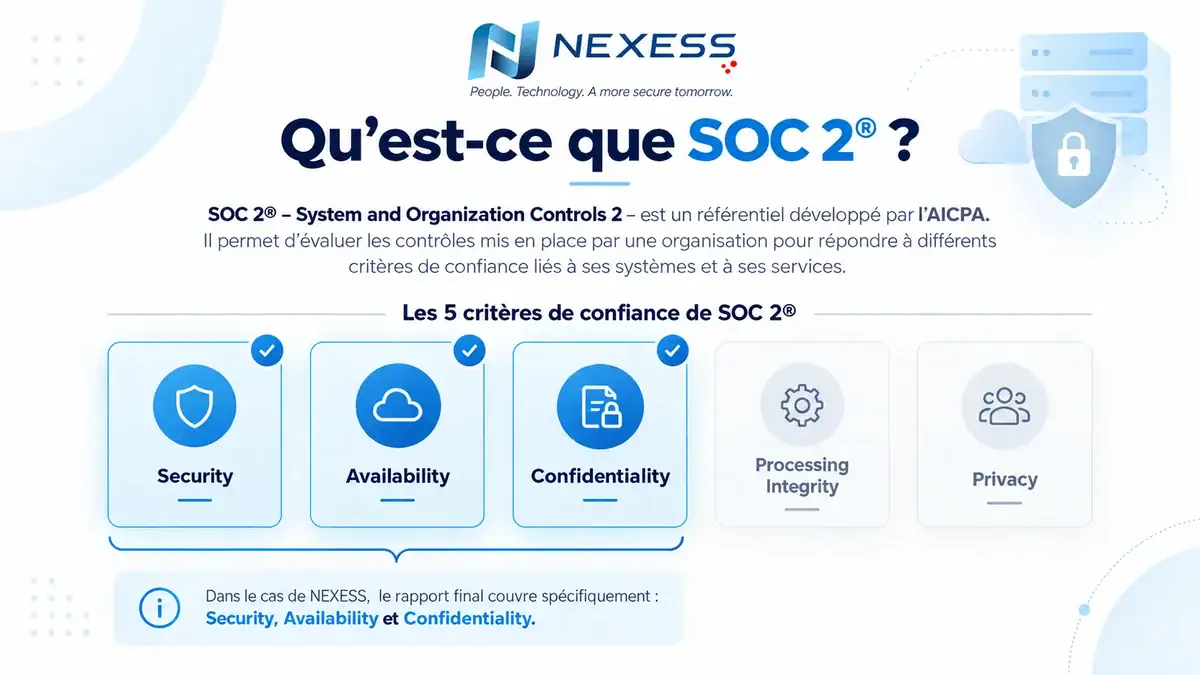
Les 5 critères de confiance SOC 2 et le périmètre couvert par le rapport NEXESS.
Qu'est-ce que SOC 2® ?
SOC 2® – System and Organization Controls 2 – est un référentiel développé par l’AICPA (American Institute of Certified Public Accountants).
Il permet d’évaluer les contrôles mis en place par une organisation pour répondre à différents critères de confiance liés à ses systèmes et à ses services.
Selon le périmètre retenu, un examen SOC 2 peut porter sur cinq catégories : Security, Availability, Processing Integrity, Confidentiality et Privacy.
Dans le cas de NEXESS, le rapport final couvre spécifiquement Security, Availability et Confidentiality.
Un espace de travail dédié au suivi de la conformité et au contrôle des accès, dans le cadre de l’audit SOC 2 Type 2.
SOC 2 Type 1 et Type 2 : quelle différence ?
Un rapport SOC 2 Type 1 porte sur la conception des contrôles à une date donnée.
Le SOC 2 Type 2 va plus loin : il évalue à la fois la conception des contrôles et leur fonctionnement effectif sur une période définie.
Dans le cadre de NEXESS, l’examen a porté sur la période du 19 juin au 18 septembre 2026. Sensiba a évalué la conception et l’efficacité opérationnelle des contrôles associés aux critères retenus.
Un périmètre plus large que l’objectif initial
Lorsque le projet a débuté, l’objectif principal était de structurer la démarche autour du critère Security.
Au fil du projet, NEXESS a pu aller plus loin et intégrer deux critères supplémentaires au périmètre final : Availability et Confidentiality.
Cette évolution reflète le travail réalisé en quelques mois pour structurer les processus, formaliser les contrôles et renforcer les pratiques internes nécessaires à la démarche SOC 2.
Le rapport couvre ainsi :
- Security, pour la protection des informations et des systèmes contre les accès non autorisés et les risques susceptibles d’affecter leur disponibilité ou leur confidentialité.
- Availability, pour la capacité des systèmes et des informations à rester disponibles conformément aux objectifs définis.
- Confidentiality, pour la protection des informations identifiées comme confidentielles.
Que signifie SOC 2 Type 2 pour les clients de NEXESS ?
Les solutions NEXESS reposent sur des équipements connectés, des technologies de traçabilité et des plateformes logicielles permettant de collecter et d’exploiter des données issues des opérations industrielles.
Dans ce contexte, la sécurité et la fiabilité des systèmes sont indissociables de la performance des solutions proposées.
La finalisation de l’examen SOC 2 Type 2 apporte ainsi aux clients et partenaires de NEXESS un élément supplémentaire de confiance, en s’appuyant sur une évaluation indépendante des contrôles associés au système SaaS de l’entreprise.
Le rapport décrit notamment des dispositifs liés à la gestion des accès, à la surveillance des systèmes, à la gestion des incidents, aux sauvegardes, à la continuité d’activité et à la maîtrise des risques.
Supervision en temps réel d’une infrastructure industrielle connectée, un des contrôles clés évalués dans le cadre de l’audit.
Au-delà de l’audit : une évolution durable des pratiques
SOC 2 Type 2 ne représente pas uniquement l’aboutissement d’un audit.
Le projet a également contribué à faire évoluer la manière dont NEXESS aborde la sécurité, la traçabilité, la gestion des risques et l’amélioration continue.
Les contrôles doivent continuer à être appliqués, suivis et adaptés dans le temps. Le rapport souligne d’ailleurs l’importance du suivi continu et de l’amélioration des contrôles internes.
La démarche SOC 2 s’inscrit donc dans une dynamique de long terme : maintenir les pratiques mises en place, les faire évoluer et continuer à renforcer le niveau de confiance apporté aux clients et partenaires.
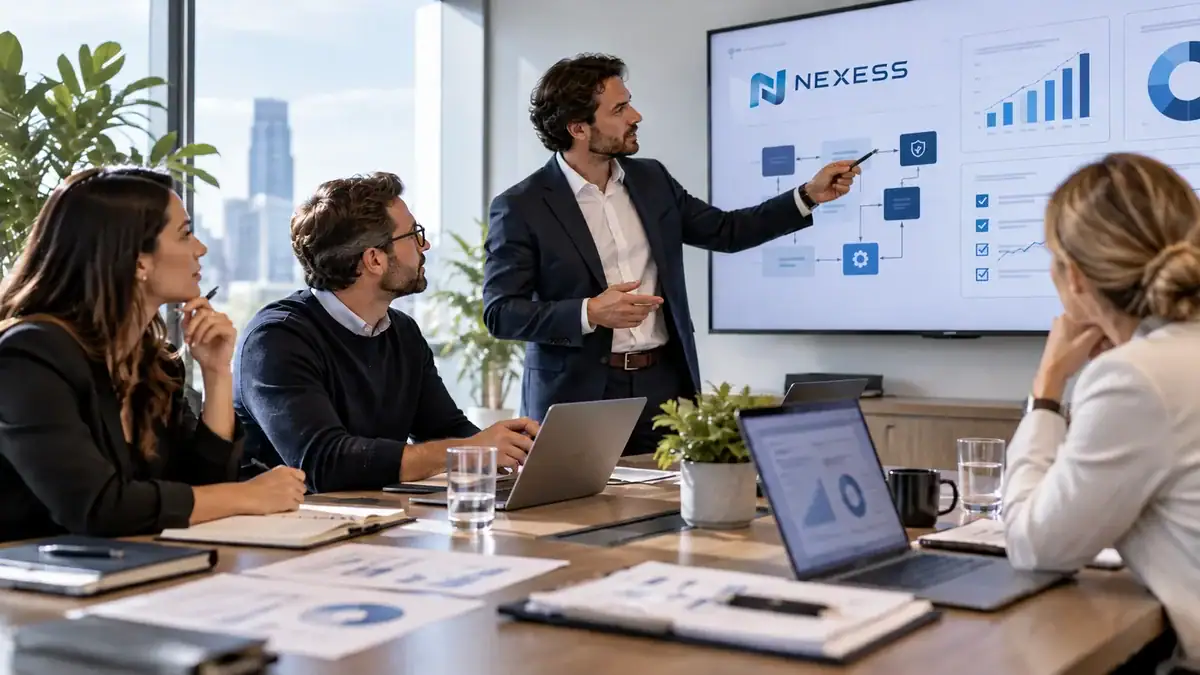
Réunion d’équipe consacrée au suivi des processus et à l’amélioration continue des pratiques de sécurité.
Une nouvelle étape pour NEXESS
Avec la finalisation de son examen SOC 2® Type 2, NEXESS franchit une nouvelle étape dans le développement de services numériques industriels fiables et sécurisés.
Au-delà du résultat de l’audit, cette démarche traduit une volonté claire : continuer à structurer nos pratiques et à renforcer durablement la confiance accordée à nos solutions.
People. Technology. A more secure tomorrow.
Vous souhaitez en savoir plus sur notre démarche de conformité et de sécurité ?
Contactez-nousFAQ
Non. SOC 2 est un rapport d’attestation établi à l’issue d’un examen indépendant. Sensiba recommande d’ailleurs de ne pas employer le terme « certification SOC 2 ».
Le rapport couvre trois Trust Services Criteria : Security, Availability et Confidentiality.
Le rapport porte sur le Software as a Service System de NEXESS et couvre la période du 19 juin au 18 septembre 2026.
Le rapport complet contient des informations confidentielles et n’a pas vocation à être publié librement. Il peut être communiqué aux parties concernées dans un cadre approprié, notamment sous accord de confidentialité. Une attestation de statut permet également de confirmer officiellement la réalisation du rapport sans divulguer son contenu détaillé.
Autres articles sur ce thème
Révolutionner la gestion des outils soumis à étalonnage avec la RFID
Dans les industries d’assemblage et de maintenance, la gestion efficace et précise des outils soumis...
READ MOREFév
Gestion de l’inventaire des outils : meilleures pratiques pour booster votre productivité
Dans un environnement toujours plus dynamique et concurrentiel, une gestion efficace de l’inventaire des outils...
READ MOREAvr
Sécurité RFID : Enjeux et solutions pour protéger vos données sensibles
La technologie RFID (Radio-Frequency Identification) est désormais omniprésente dans notre vie quotidienne. De la carte...
READ MORENov
