

 Français
 EN

In einem zunehmend vernetzten industriellen Umfeld sind Datensicherheit, Verfügbarkeit der Dienste und die Beherrschung der IT-Systeme zu zentralen Themen geworden.
Nach mehreren Monaten Arbeit hat NEXESS seine SOC 2® Typ 2-Prüfung erfolgreich abgeschlossen, durchgeführt vom unabhängigen Prüfer Sensiba LLP.
Ursprünglich mit Fokus auf das Kriterium Security gestartet, mündete das Projekt schließlich in einem Bericht, der drei Trust Services Criteria abdeckt:
- Security
- Availability
- Confidentiality
Der Bericht bezieht sich auf das Software-as-a-Service-System von NEXESS und umfasst den Zeitraum vom 19. Juni bis 18. September 2026.
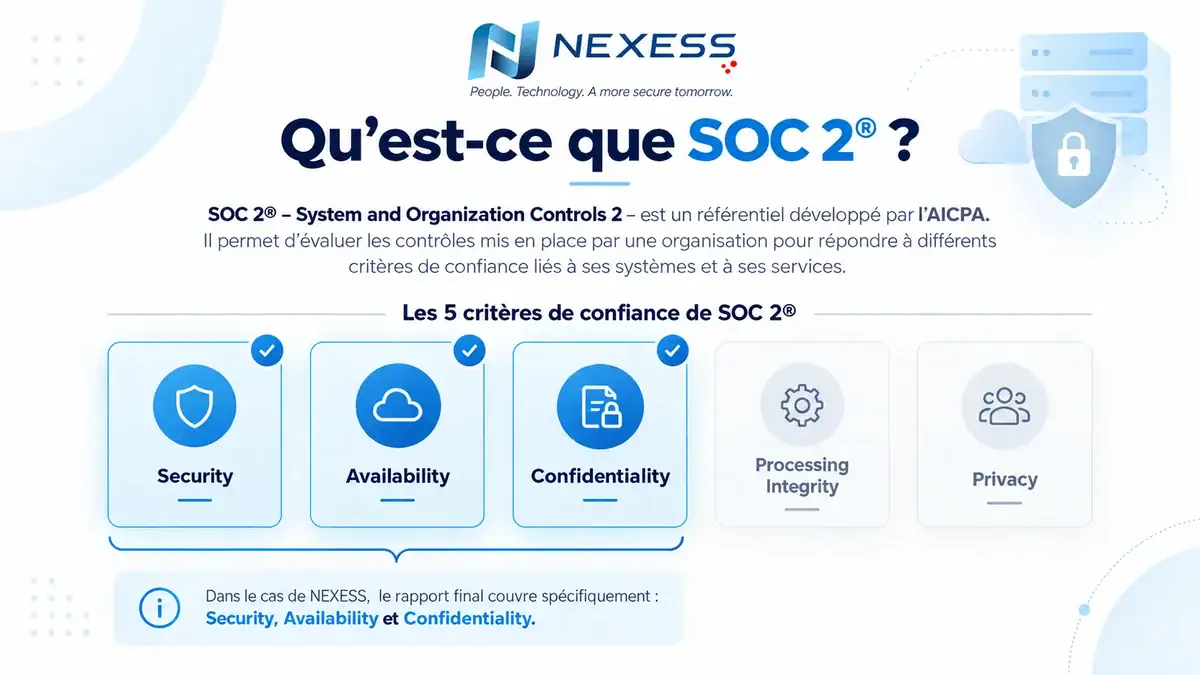
Die 5 SOC 2 Trust Services Criteria und der vom NEXESS-Bericht abgedeckte Umfang.
Was ist SOC 2®?
SOC 2® (System and Organization Controls 2) ist ein Rahmenwerk des AICPA (American Institute of Certified Public Accountants).
Es dient dazu, die Kontrollen zu bewerten, die eine Organisation eingerichtet hat, um verschiedene Vertrauenskriterien für ihre Systeme und Dienste zu erfüllen.
Je nach Prüfungsumfang kann eine SOC 2-Prüfung fünf Kategorien umfassen: Security, Availability, Processing Integrity, Confidentiality und Privacy.
Bei NEXESS deckt der abschließende Bericht konkret Security, Availability und Confidentiality ab.
Ein Arbeitsplatz für die Überwachung der Compliance und die Zugriffskontrolle im Rahmen des SOC 2 Typ 2-Audits.
SOC 2 Typ 1 und Typ 2: Was ist der Unterschied?
Ein SOC 2 Typ 1-Bericht bewertet die Ausgestaltung der Kontrollen zu einem bestimmten Stichtag.
SOC 2 Typ 2 geht weiter: Er bewertet sowohl die Ausgestaltung der Kontrollen als auch ihre tatsächliche Wirksamkeit über einen definierten Zeitraum.
Bei NEXESS umfasste die Prüfung den Zeitraum vom 19. Juni bis 18. September 2026. Sensiba hat die Ausgestaltung und operative Wirksamkeit der Kontrollen für die gewählten Kriterien bewertet.
Ein größerer Umfang als ursprünglich geplant
Zu Projektbeginn bestand das Hauptziel darin, den Ansatz rund um das Kriterium Security zu strukturieren.
Im Projektverlauf konnte NEXESS weiter gehen und zwei zusätzliche Kriterien in den finalen Umfang aufnehmen: Availability und Confidentiality.
Das spiegelt die Arbeit wider, die in wenigen Monaten geleistet wurde, um Prozesse zu strukturieren, Kontrollen zu formalisieren und die für SOC 2 erforderlichen internen Praktiken zu stärken.
Der Bericht umfasst somit:
- Security: Schutz von Informationen und Systemen vor unbefugtem Zugriff und vor Risiken, die ihre Verfügbarkeit oder Vertraulichkeit beeinträchtigen könnten.
- Availability: Fähigkeit der Systeme und Informationen, gemäß den definierten Zielen verfügbar zu bleiben.
- Confidentiality: Schutz von als vertraulich eingestuften Informationen.
Was SOC 2 Typ 2 für Kunden von NEXESS bedeutet
Die Lösungen von NEXESS basieren auf vernetzten Geräten, Rückverfolgbarkeitstechnologien und Softwareplattformen, die Daten aus industriellen Abläufen erfassen und nutzbar machen.
In diesem Umfeld sind Sicherheit und Zuverlässigkeit der Systeme untrennbar mit der Leistungsfähigkeit unserer Lösungen verbunden.
Der Abschluss der SOC 2 Typ 2-Prüfung gibt Kunden und Partnern von NEXESS damit eine zusätzliche Vertrauensgrundlage, gestützt auf eine unabhängige Bewertung der Kontrollen des SaaS-Systems.
Der Bericht beschreibt unter anderem Maßnahmen zu Zugriffsmanagement, Systemüberwachung, Vorfallmanagement, Datensicherung, Betriebskontinuität und Risikomanagement.
Echtzeitüberwachung einer vernetzten industriellen Infrastruktur, eine der im Rahmen des Audits bewerteten Schlüsselkontrollen.
Über das Audit hinaus: nachhaltig veränderte Praktiken
SOC 2 Typ 2 ist nicht nur das Ergebnis eines Audits.
Das Projekt hat auch verändert, wie NEXESS Sicherheit, Rückverfolgbarkeit, Risikomanagement und kontinuierliche Verbesserung angeht.
Die Kontrollen müssen dauerhaft angewendet, überwacht und angepasst werden. Der Bericht betont selbst die Bedeutung der laufenden Überwachung und Verbesserung interner Kontrollen.
SOC 2 ist daher ein langfristiges Engagement: die eingeführten Praktiken beibehalten, weiterentwickeln und das Vertrauen unserer Kunden und Partner weiter stärken.
Team-Meeting zur Prozessüberwachung und kontinuierlichen Verbesserung der Sicherheitspraktiken.
Ein neuer Meilenstein für NEXESS
Mit dem Abschluss seiner SOC 2® Typ 2-Prüfung erreicht NEXESS einen neuen Meilenstein bei der Bereitstellung zuverlässiger und sicherer digitaler Industriedienste.
Über das Prüfungsergebnis hinaus steht dieser Ansatz für ein klares Ziel: unsere Praktiken weiter zu strukturieren und das Vertrauen in unsere Lösungen nachhaltig zu stärken.
Entdecken Sie die NEXCAP® Software und lesen Sie unsere Datenschutzerklärung.
People. Technology. A more secure tomorrow.
Möchten Sie mehr über unseren Compliance- und Sicherheitsansatz erfahren?
Kontaktieren Sie unsFAQ
Nein. SOC 2 ist ein Prüfbericht (Attestation), der nach einer unabhängigen Prüfung erstellt wird. Sensiba empfiehlt sogar ausdrücklich, nicht von einer „SOC 2-Zertifizierung“ zu sprechen.
Der Bericht umfasst drei Trust Services Criteria: Security, Availability und Confidentiality.
Der Bericht bezieht sich auf das Software-as-a-Service-System von NEXESS und umfasst den Zeitraum vom 19. Juni bis 18. September 2026.
Der vollständige Bericht enthält vertrauliche Informationen und ist nicht zur freien Veröffentlichung bestimmt. Er kann berechtigten Parteien in einem geeigneten Rahmen zur Verfügung gestellt werden, insbesondere unter einer Vertraulichkeitsvereinbarung (NDA). Eine Statusbestätigung kann die Erstellung des Berichts zudem offiziell bestätigen, ohne seinen Inhalt offenzulegen.
Weitere Artikel zum Thema
Werkzeugverwaltung: Best Practices für mehr Produktivität
Warum ist eine effektive Werkzeugverwaltung so wichtig? Best Practices, Funktionen und Lösungen für ein zuverlässiges...
WEITERLESENMärz
Schlüsselmanagement in der Industrie: vom Schlüsselbrett zum elektronischen Schlüsselschrank
Risiken, Best Practices, Rückverfolgbarkeit und Lösungen: So gelingt in Industriebetrieben der Wechsel vom Schlüsselbrett zum...
WEITERLESENOkt.
FOD in der Luftfahrt: Fremdkörperschäden mit RFID wirksam verhindern
Was bedeutet FOD in der Luftfahrt? Ursachen, Beispiele und wie RFID-Werkzeugkontrolle Fremdkörperschäden wirksam verhindert.
WEITERLESENOkt.
